SaaS sprawl : comment reprendre la main sur vos abonnements
SaaS sprawl : causes, coûts et risques, puis une méthode en six étapes pour DSI afin de retrouver visibilité, gouvernance et maîtrise des dépenses SaaS.

SaaS sprawl : comment reprendre la main sur vos abonnements
Le SaaS sprawl, ou prolifération des applications SaaS, désigne l’accumulation d’abonnements que personne ne pilote vraiment : outils achetés par les métiers, doublons, licences oubliées, comptes sans propriétaire. Le problème n’est pas le nombre d’applications en soi. C’est l’absence de visibilité sur ce qu’elles coûtent, sur les données qu’elles hébergent et sur la valeur qu’elles apportent. Cet article explique d’où vient le phénomène, ce qu’il coûte, et comment un DSI peut le contenir sans freiner les équipes.
ArbitevaMieux piloter les coûts SaaSARBITEVA relie données techniques, financières et opérationnelles pour aider les DSI à analyser les coûts et prioriser leurs actions.Découvrir ARBITEVA
TL;DR
Le SaaS sprawl est un symptôme structurel d’organisations rapides et décentralisées, pas une faute d’achat isolée.
Les vrais signaux d’alerte sont les flux de données rompus, les responsabilités floues et l’imprévisibilité des livraisons, plus que le nombre de licences.
Le coût caché le plus lourd est la dette d’intégration, bien au-delà du prix des abonnements.
La méthode qui tient : visibilité centralisée, responsabilité claire, et règles de coût posées au moment du contrat, avant la première facture.
Plafonner le nombre d’applications est une fausse bonne idée : mieux vaut rationaliser les capacités et aligner le portefeuille sur la valeur métier.
Table des matières
Ce que recouvre vraiment le SaaS sprawl
Pourquoi le phénomène s’installe
Ce que le sprawl coûte réellement
Les vrais symptômes : ce que le nombre d’applications ne dit pas
Une méthode en six étapes pour contenir le sprawl
Gérer les dépenses SaaS : de l’outil de suivi à la décision
Notre point de vue : le sprawl est un problème de décision
Comment ARBITEVA peut vous aider
Par où commencer lundi matin
FAQ
Sources
Ce que recouvre vraiment le SaaS sprawl
La définition courante est simple : une adoption non maîtrisée d’applications cloud, souvent sans supervision de la DSI. Elle reste incomplète pour un décideur. Dans une organisation de plusieurs centaines de personnes, le sprawl se manifeste sous quatre formes qui se superposent.
Les applications inconnues : souscrites par une équipe avec une carte bancaire, jamais déclarées.
Les doublons fonctionnels : trois outils de gestion de projet, deux solutions de signature électronique, chacun avec son contrat.
Les licences dormantes : des sièges payés pour des collaborateurs partis ou n’utilisant plus l’outil.
Les identités et accès orphelins : comptes de prestataires, intégrations, automatisations, qui survivent à leur raison d’être.
La dernière forme est la moins visible. Le nombre d’applications n’est que la partie émergée : la charge d’administration vient de la multiplication des identités, des comptes et des politiques par application, comme le décrit l’étude de TechCrunch sur les conséquences du SaaS sprawl, fondée sur les données clients d’Okta.
Pourquoi le phénomène s’installe
Il est tentant d’y voir une erreur de procurement. C’est rarement le cas. Le sprawl est la conséquence logique d’une organisation où des équipes sont incitées à résoudre un problème tout de suite, sans validation transverse. Shopify le décrit comme un achat décentralisé qui va plus vite que la gouvernance.
Trois mécanismes reviennent presque toujours.
La friction du circuit officiel. Si obtenir un outil via les achats prend six semaines et qu’une carte bancaire prend cinq minutes, le choix est vite fait.
Le modèle freemium et l’essai gratuit. Un outil entre par un compte individuel, puis devient critique avant que quiconque ait regardé le contrat.
L’absence de propriétaire. Personne n’est responsable du renouvellement, donc tout se reconduit tacitement.
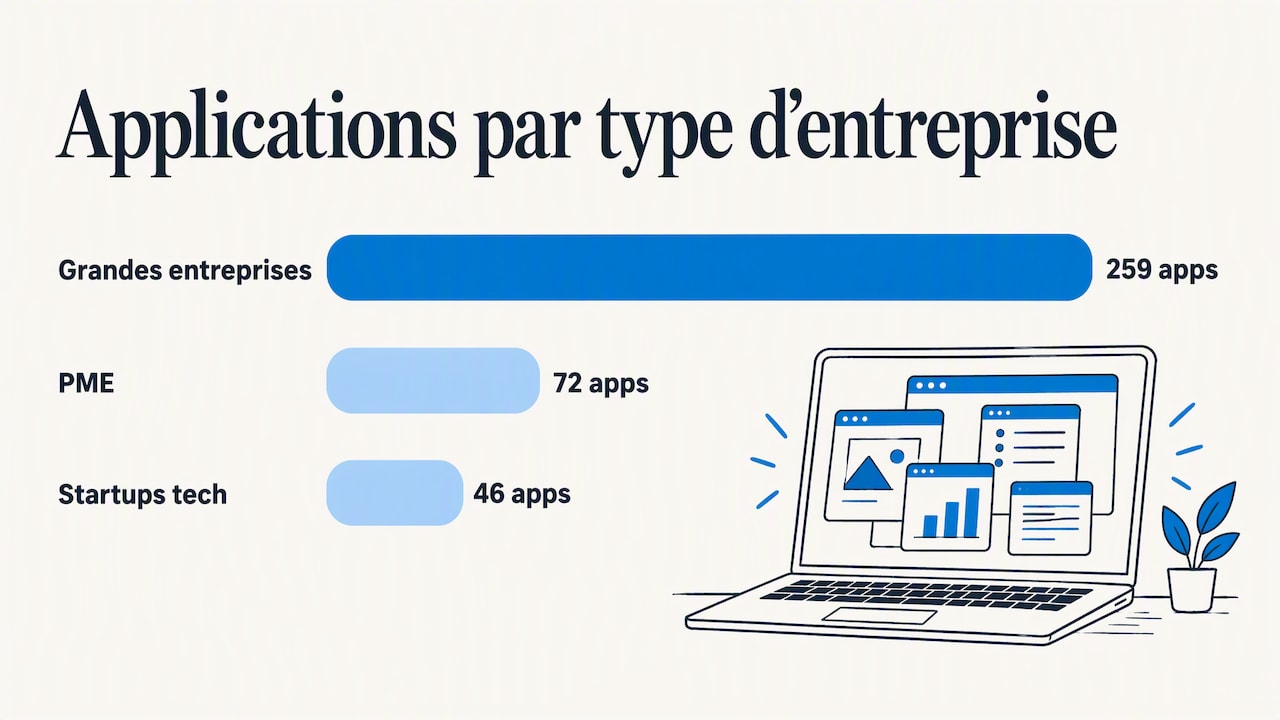
L’ampleur est mesurable. Selon la synthèse Okta Businesses at Work 2026, les grandes entreprises de plus de 2 000 salariés gèrent en moyenne 259 applications (+5 % sur un an), les PME 72 (+1 %) et les startups technologiques 46 (+10 %). Ces moyennes mondiales ne disent rien de votre situation précise, mais elles donnent l’ordre de grandeur du terrain sur lequel vous évoluez.
Le rôle du shadow IT
Le shadow IT est le premier moteur du phénomène. D’après des données sectorielles de 2025 relayées par ClickUp, 33,6 % des outils SaaS entrent dans l’organisation par des achats décentralisés, hors du regard de la DSI. En France, une page de gouvernance SaaS de 1Password cite le baromètre 2025 du CESIN : 47 % des entreprises françaises auraient subi une cyberattaque en 2024, dont 23 % de ces incidents liés au shadow IT. Prenez ce chiffre comme un indice de tendance, la source étant un éditeur et non le CESIN lui-même.
Ce que le sprawl coûte réellement
Le coût visible : licences, doublons, renouvellements
Des analyses récentes évoquent jusqu’à 30 à 35 % de dépenses SaaS redondantes dans une organisation, et un gaspillage de l’ordre de 135 000 dollars américains par an en outils inutilisés ou en double, selon ce chapitre académique sur le SaaS sprawl. Ce sont des estimations génériques, pas une mesure de votre périmètre. Elles servent à une chose : justifier un audit, pas à chiffrer un gain garanti.
Le coût caché : la dette d’intégration
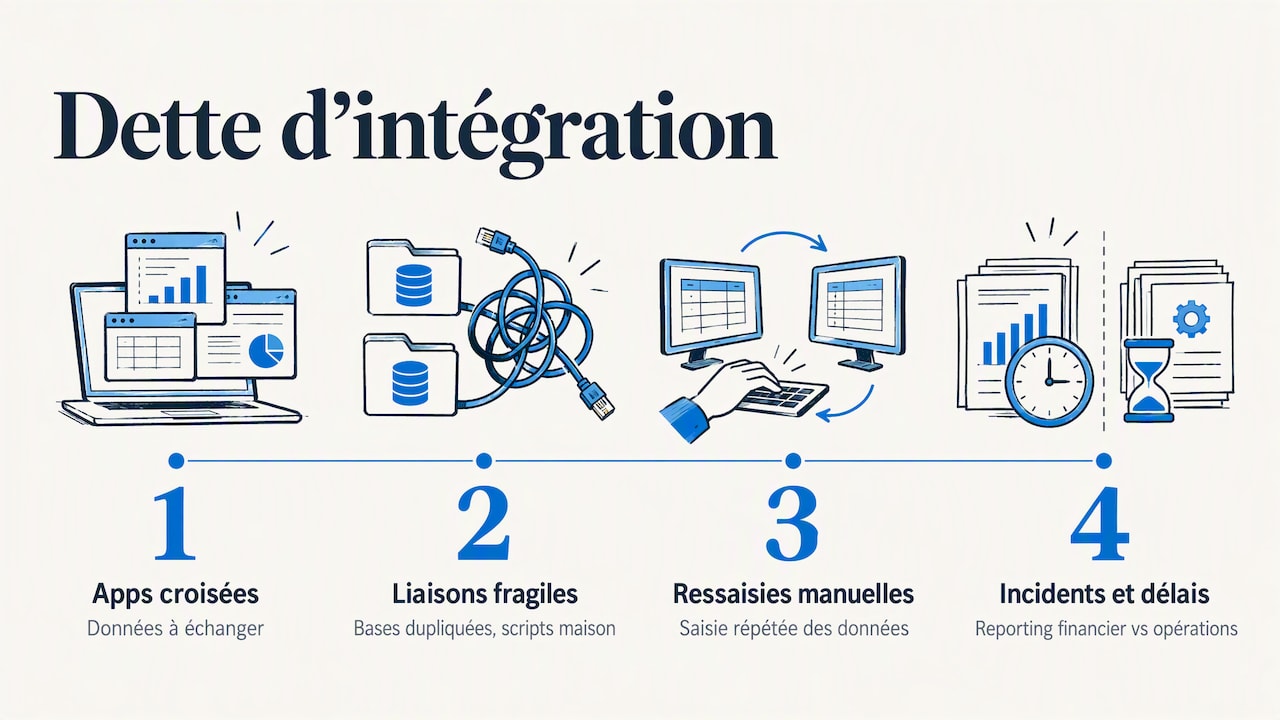
Le poste qui pèse le plus lourd n’est généralement pas l’abonnement. Quand des applications qui se recoupent doivent échanger des données, on voit apparaître du code de liaison fragile, des bases dupliquées, des scripts maison et des ressaisies manuelles. Cette dette d’intégration se paie en incidents, en délais et en incohérences entre le reporting financier et la réalité opérationnelle. Shopify y voit le coût que les DSI sous-estiment le plus.
Le coût de risque : surface d’attaque et conformité
Un éditeur SaaS sécurise son infrastructure, pas votre configuration ni vos données. Plus il y a d’applications mal gouvernées, plus il y a d’erreurs de configuration possibles. Le même chapitre académique rapporte qu’en 2025, 51 % des organisations interrogées avaient subi des attaques par rançongiciel visant des applications SaaS. Côté juridique, chaque application non inventoriée est aussi un traitement de données personnelles que vous ne pouvez pas documenter. Pour toute question de conformité RGPD sur un cas précis, rapprochez-vous de votre délégué à la protection des données ou de votre conseil juridique.
Les vrais symptômes : ce que le nombre d’applications ne dit pas
Demander « combien d’applications avons-nous ? » conduit souvent à une mauvaise réponse. Un portefeuille de 300 outils parfaitement gouvernés peut être plus sain qu’un portefeuille de 80 outils sans propriétaire. Les signaux qui comptent sont d’une autre nature :
des livraisons imprévisibles parce que les équipes dépendent de données qui ne circulent pas ;
des flux de données rompus entre outils censés se parler ;
des responsabilités floues : personne ne sait qui décide de renouveler ou de résilier.
C’est la lecture que défendent les experts cités par Shopify : la consolidation consiste à rationaliser les capacités, pas à réduire un compteur. Imposer un plafond arbitraire d’applications est le meilleur moyen de pousser les équipes à contourner la règle.
Une méthode en six étapes pour contenir le sprawl
La démarche ci-dessous est celle que nous recommandons à un DSI qui part de peu de visibilité. Elle s’appuie sur les pratiques décrites par la communauté FinOps et sur notre expérience de l’aide à la décision IT.
Étape 1 : construire l’inventaire à partir de plusieurs sources
Ne vous fiez pas à une seule liste. Croisez les données de paiement (comptabilité, notes de frais, cartes), les journaux d’authentification unique, les contrats des achats et les déclarations des métiers. Chaque source oublie une partie du parc. Le recoupement fait apparaître les applications que personne ne vous a déclarées.
Étape 2 : désigner un propriétaire par application
Une application sans propriétaire nommé est une candidate à la résiliation ou au gel. Le propriétaire répond de trois choses : l’usage, le coût et le risque. Il est aussi celui qui signe, ou refuse, le renouvellement.
Étape 3 : cartographier les capacités et les recouvrements
Classez les applications par capacité métier fournie (collaboration, signature, CRM, analytique) plutôt que par éditeur. Les doublons apparaissent immédiatement. Vous pouvez alors arbitrer par scénarios : conserver, fusionner, migrer, résilier, avec pour chacun le gain attendu, le risque et l’effort.
Étape 4 : poser les règles de coût au moment du contrat
C’est le point le plus sous-estimé. Selon la FinOps Foundation, les organisations qui gouvernent les dépenses SaaS et IA après coup, en courant derrière les factures, échouent systématiquement. Les mieux organisées traitent le SaaS comme la consommation cloud : catégories de coût, logique d’imputation et propriétaires sont définis dès l’achat. La gouvernance financière est ainsi intégrée au cycle de vie de l’outil dès la première facture.
Étape 5 : standardiser les données de coût
Les factures SaaS arrivent dans autant de formats que de fournisseurs. Le groupe de travail FinOps sur le SaaS explique que la spécification FOCUS standardise les données de facturation entre éditeurs et permet une analyse cohérente. Dès qu’un fournisseur la propose, exigez-la ou demandez-la : elle supprime une grande part de la réconciliation manuelle.
Étape 6 : remplacer le contrôle central par la visibilité centrale
Forcer tous les achats logiciels dans un seul circuit crée du « shadow procurement » : les équipes mettent de petits abonnements sur des cartes pour éviter la friction. Le modèle qui fonctionne laisse aux directions métier leur liberté de choix dans un cadre commun de gouvernance financière et de données. La DSI voit tout, arbitre ce qui est transverse et laisse décider ce qui est local.
Gérer les dépenses SaaS : de l’outil de suivi à la décision
Les solutions de gestion des dépenses SaaS répondent à une partie du besoin : découvrir les applications, suivre les licences, alerter avant les renouvellements. C’est utile, mais cela ne tranche rien. Une fois la liste établie, il reste à décider : quel doublon supprimer, quel contrat renégocier, quelle migration engager, et à défendre ce choix devant un comité de direction.
Voici un tableau pour distinguer les approches par type, sans viser un produit en particulier.
Approche | Ce qu’elle apporte | Ce qui reste à faire |
|---|---|---|
Tableur et revue manuelle | Démarrage immédiat, coût nul | Données périmées, erreurs, dépendance à une personne |
Outil de découverte et de gestion des licences | Inventaire, alertes de renouvellement | Arbitrer, chiffrer les scénarios, convaincre |
Pratique FinOps appliquée au SaaS | Imputation, responsabilité, suivi des coûts | Relier aux données techniques et métier |
Plateforme d’aide à la décision | Données reliées, scénarios chiffrés, plans d’action | Impulsion et sponsor côté direction |
Notre point de vue : le sprawl est un problème de décision
Nous voyons le SaaS sprawl d’abord comme un problème d’arbitrage, et non d’inventaire. Un DSI qui connaît ses 250 applications mais ne peut pas dire quelles sont celles à garder, fusionner ou résilier, avec le gain, le risque et l’effort associés, n’a avancé qu’à moitié.
Trois convictions guident notre approche chez ARBITEVA.
Relier plutôt que compiler. Les données techniques, financières et opérationnelles vivent dans des outils séparés. Tant qu’elles ne sont pas reliées automatiquement, chaque réunion de décision commence par des ressaisies et se termine par des chiffres contestés.
Argumenter plutôt que seulement constater. Un tableau de bord ne convainc pas un comité exécutif. Un comparatif chiffré, structuré par scénarios, avec un plan d’action, si.
Faire évoluer le cadre. Les patterns de sprawl changent : IA, agents, identités non humaines. Un cadre figé vieillit vite, d’où l’intérêt d’une méthodologie enrichie en continu.
Nous croyons aussi qu’un DSI gagne à ne pas se faire l’ennemi des métiers. La visibilité partagée vaut mieux que le contrôle imposé : elle préserve la vitesse tout en rétablissant la transparence des coûts que demandent les directions financières.
— lakraa
Comment ARBITEVA peut vous aider
Si votre enjeu est de passer de l’inventaire à la décision, la plateforme ARBITEVA centralise et relie vos données IT, financières et opérationnelles, puis structure vos arbitrages par scénarios, comparatifs chiffrés et plans d’action. Pour la maîtrise des coûts SaaS et cloud, notre module FinOps aborde l’adoption, la gouvernance et les décisions. Si vous préparez un diagnostic, un business case ou une feuille de route, notre accompagnement Conseil DSI et CTO vous aide à construire votre stratégie IT, donner un ordre à vos priorités et défendre un arbitrage technologique.
Par où commencer lundi matin
Pas besoin d’un programme de douze mois pour avancer. Voici un séquencement réaliste sur un trimestre.
Semaines 1 à 2 : extraire les paiements récurrents de la comptabilité et les applications connectées à votre authentification unique. Dressez une première liste brute.
Semaines 3 à 4 : envoyer cette liste aux responsables métier pour identifier un propriétaire par ligne. Les lignes orphelines deviennent votre première file d’actions.
Semaines 5 à 8 : classer par capacité, repérer les trois ou quatre plus gros recouvrements, chiffrer chaque scénario (conserver, fusionner, résilier).
Semaines 9 à 12 : présenter les arbitrages au comité de direction, fixer les règles d’achat (catégorie de coût, propriétaire, date de revue) et caler le calendrier des renouvellements.
Un conseil de bon sens : commencez par les contrats qui se renouvellent dans les 90 prochains jours. Le gain y est le plus rapide, car vous pouvez encore agir avant la reconduction tacite.
Les indicateurs à suivre
Quelques indicateurs suffisent pour piloter, à condition de les suivre dans la durée :
part des applications avec un propriétaire nommé ;
part des dépenses SaaS imputées à une catégorie de coût et à une direction ;
nombre de recouvrements de capacités identifiés et traités ;
licences inutilisées au moment du renouvellement ;
applications sans revue de sécurité ou de conformité.
Évitez le piège de l’indicateur unique « nombre d’applications ». Il récompense la suppression, pas la valeur.
FAQ
Qu’est-ce que le SaaS sprawl, en une phrase ?
C’est la multiplication non maîtrisée d’applications SaaS dans une organisation, généralement sans visibilité centralisée ni propriétaire clair. Elle entraîne des dépenses redondantes, des silos de données et des risques de sécurité. Le problème tient moins au nombre d’outils qu’à l’absence de gouvernance.
Le SaaS sprawl est-il toujours un problème ?
Non. Un portefeuille large mais gouverné, avec des propriétaires, des règles de coût et des flux de données maîtrisés, peut être sain. Le sprawl devient problématique quand les doublons, les flux rompus et les responsabilités floues s’accumulent. C’est pourquoi viser un plafond d’applications est rarement la bonne réponse.
Comment réduire les dépenses SaaS sans bloquer les équipes ?
Passez d’un contrôle central à une visibilité centrale : les métiers gardent leur liberté de choix, dans un cadre commun d’imputation des coûts et de gouvernance des données. Posez ces règles dès la signature du contrat, comme le recommande la FinOps Foundation. Concentrez ensuite vos efforts sur les doublons et les renouvellements à venir.
Quelle différence entre gestion des dépenses SaaS et FinOps ?
La gestion des dépenses SaaS se concentre souvent sur la découverte des applications et le suivi des licences. Le FinOps applique à ces dépenses des principes de responsabilité, d’imputation et de décision fondée sur les données, comme pour le cloud. Les deux se complètent, et une plateforme de décision permet de relier le tout aux données techniques et opérationnelles.