Gouvernance cloud : poser des garde-fous sans freiner les équipes
Gouvernance cloud : comment un DSI pose des garde-fous, répartit les responsabilités et mesure l'efficacité, sans bloquer les équipes. Méthode et exemple.

Gouvernance cloud : poser des garde-fous sans freiner les équipes
La gouvernance cloud est l’ensemble des règles, des contrôles et des responsabilités qui encadrent l’usage du cloud : sécurité, conformité, coûts, accès. Bien conçue, elle ne ralentit personne. Elle fixe des limites claires dans lesquelles les équipes avancent seules. Cet article s’adresse aux DSI, CTO et responsables IT ou FinOps qui doivent passer de la charte rédigée à des contrôles qui fonctionnent.
ArbitevaÉclairez vos décisions cloudArbiteva relie données techniques, financières et opérationnelles pour aider les DSI à analyser les coûts, les risques et les exigences.Découvrir Arbiteva
Points clés
Un garde-fou est l’implémentation technique d’un contrôle. Le contrôle dit ce qu’il faut maîtriser, le garde-fou l’applique automatiquement.
Commencez par un petit socle de politiques essentielles, puis étendez-le. Tout automatiser dès le départ bloque les équipes.
La gouvernance n’est pas qu’un sujet IT : finance, achats et métiers doivent la co-construire.
Sans gouvernance, l’optimisation des coûts finit par plafonner. Le rapport State of FinOps 2025 place la gouvernance à grande échelle en tête des priorités à 12 mois.
Mesurez l’efficacité des règles, pas leur nombre.
Table des matières
Contrôles et garde-fous : deux notions à distinguer
Une gouvernance qui laisse circuler
Par où commencer : un socle réduit
Un exemple de cadrage de l’État canadien
Un sujet partagé entre IT, finance, achats et métiers
Les responsabilités partagées avec le fournisseur
Pourquoi la gouvernance devient prioritaire avec le FinOps
Mesurer la gouvernance
Exemple fictif : une DSI de 40 applications
Notre point de vue
Relier gouvernance, coûts et décisions avec ARBITEVA
FAQ
Sources
Contrôles et garde-fous : deux notions à distinguer
La confusion est fréquente. Dans son guide de gestion et de gouvernance, AWS définit un contrôle comme un moyen d’atténuer ou de détecter un problème lié à un risque, et le garde-fou comme son implémentation technique. Exemple : le contrôle « les données personnelles restent dans une région donnée » devient un garde-fou qui interdit la création de ressources hors de cette région.
On distingue deux familles :
Préventifs : l’action non conforme est refusée (région interdite, ressource sans étiquette de coût).
Détectifs : l’action est possible, mais elle déclenche une alerte ou un ticket (stockage public, budget dépassé).
Le bon réglage dépend du risque. Pour une exposition de données, le préventif s’impose. Pour une dérive de budget sur un environnement de test, une alerte suffit souvent.
Une gouvernance qui laisse circuler
La bonne image est celle du couloir de circulation, pas du goulot d’étranglement. Un article de FinOps Weekly sur l’alignement FinOps et ingénierie rappelle que la gouvernance FinOps moderne repose sur des contrôles automatisés qui appliquent les politiques sans freiner la vélocité du développement.
Concrètement, un développeur qui crée une ressource conforme n’attend l’accord de personne. Il ne rencontre un obstacle que lorsqu’il sort du couloir, et le message d’erreur lui dit pourquoi.
Par où commencer : un socle réduit
L’erreur classique est de vouloir tout couvrir dès le premier jour. Les guides d’architecture cloud, comme celui du NIST sur les environnements d’infrastructure hybrides, insistent sur la protection de l’information et des ressources virtuelles. La pratique qui en découle est de démarrer par quelques politiques essentielles, puis de les étendre.
Un socle de départ raisonnable :
Identité et accès : authentification renforcée pour les comptes à privilèges, séparation des rôles.
Localisation des données : régions autorisées, chiffrement.
Étiquetage : propriétaire, application, centre de coûts sur toute ressource.
Budgets et alertes : seuils par produit ou par équipe.
Journalisation : traces d’activité centralisées et conservées.
Cinq règles appliquées valent mieux que cinquante règles ignorées.
Un exemple de cadrage de l’État canadien
Le gouvernement du Canada publie des garde-fous cloud pour ses ministères. Ils forment un ensemble de base de contrôles de cybersécurité, et le dépôt public associé précise que les ministères doivent les mettre en œuvre, les valider et en rendre compte. Le délai fixé est de 30 jours ouvrables après l’accès à l’environnement cloud.
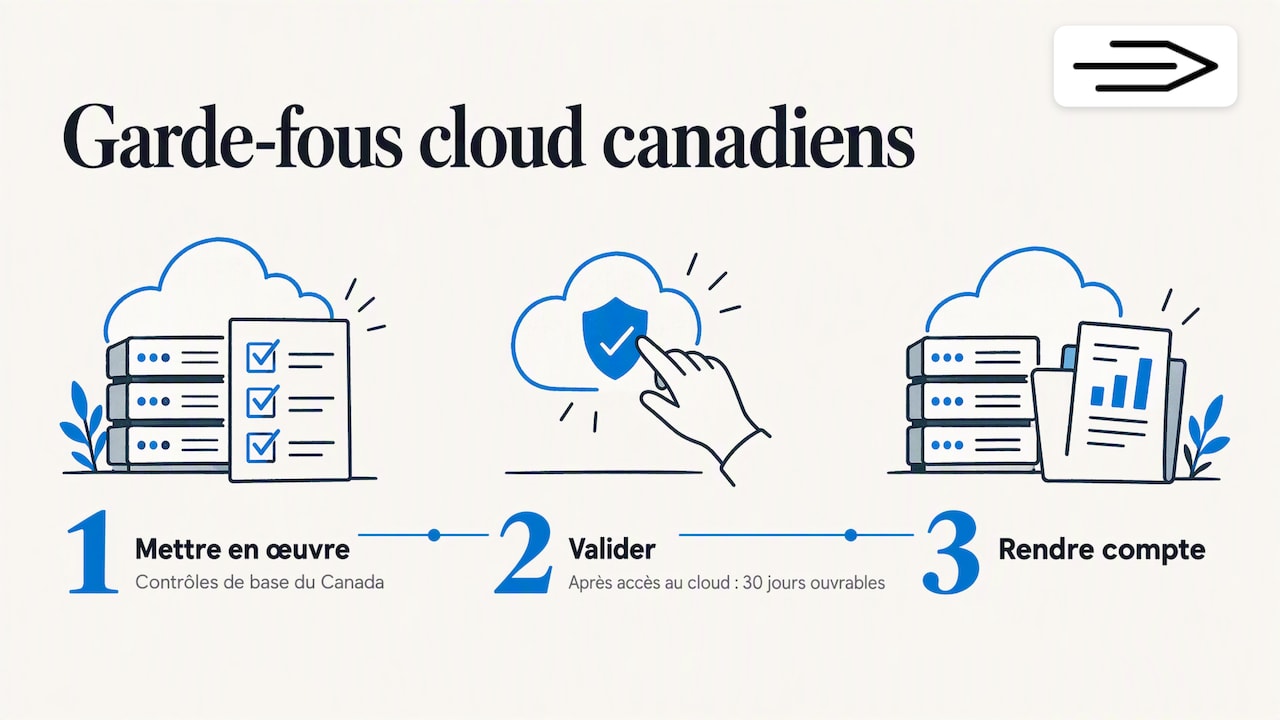
Ce cadre est propre au Canada et ne s’applique pas à une entreprise française. Il illustre en revanche une bonne pratique : le socle est défini avant la mise en production, avec une échéance et un reporting.
Un sujet partagé entre IT, finance, achats et métiers
La gouvernance cloud n’appartient pas qu’à l’IT. Le cadre d’architecture de Google Cloud vise des architectures sûres, efficientes et économiquement maîtrisées. Cela suppose des arbitrages entre sécurité, performance et coût, que l’IT ne peut pas trancher seule.
Répartition type :
Acteur | Décide ou arbitre |
|---|---|
DSI / CTO | Socle de sécurité, architecture cible |
Finance | Budgets, règles d’imputation, seuils d’alerte |
Achats | Engagements, clauses contractuelles |
Métiers | Criticité et valeur des applications |
Les responsabilités partagées avec le fournisseur
En cloud hybride, la question de la localisation des données et du périmètre est centrale. Un retour d’expérience d’une agence fédérale américaine, présenté au forum des responsables de sécurité informatique du NIST, recommande de s’accorder sur la frontière du cloud et sur ce qui relève du fournisseur ou de l’organisation. Ce document date de 2012, mais le principe reste valable.
À faire avant tout déploiement : écrire qui est responsable de quel contrôle, et le reporter dans le contrat. Sans cela, vous découvrez le partage des rôles le jour d’un incident.
Pourquoi la gouvernance devient prioritaire avec le FinOps
Les premiers gains FinOps sont simples : éteindre ce qui est inutilisé, redimensionner. Ensuite, ils exigent des règles durables. Selon le rapport State of FinOps 2025, l’optimisation des charges de travail reste la priorité actuelle des praticiens, mais la gouvernance et les politiques à grande échelle prennent la première place pour les douze mois à venir. Cette évolution est commentée comme le signe d’une pratique FinOps qui gagne en maturité.
Autrement dit : si vos économies stagnent, le problème n’est plus l’outil de mesure. Ce sont les règles qui empêchent le gaspillage de revenir.
Mesurer la gouvernance
Microsoft recommande, dans son cadre d’adoption du cloud, de constituer une équipe de gouvernance qui ne se limite pas à écrire des politiques. Son rôle est aussi d’en suivre l’efficacité. Retenez trois indicateurs simples :
le niveau de conformité des ressources aux politiques ;
le temps de réponse aux incidents ;
la satisfaction des équipes qui utilisent le cloud.
Le troisième est souvent oublié. Une règle contournée par les développeurs est un signal : elle est mal placée ou mal expliquée.
Exemple fictif : une DSI de 40 applications
Cet exemple est inventé, pour illustrer la méthode. Une DSI d’une entreprise de services gère 40 applications sur deux fournisseurs cloud. Les factures augmentent, personne ne sait à qui imputer une partie des dépenses.
Mois 1 : trois règles préventives (régions autorisées, étiquette « propriétaire » obligatoire, chiffrement) et des budgets par équipe.
Mois 2 : alertes détectives sur les stockages publics et les dépassements de budget ; revue mensuelle avec la finance.
Mois 3 : premiers indicateurs de conformité présentés au comité de direction ; deux règles assouplies car elles bloquaient un cas d’usage légitime.
Résultat attendu : la DSI peut dire à qui appartient chaque dépense et quelles règles s’appliquent, avant d’ajouter d’autres contrôles.
Notre point de vue
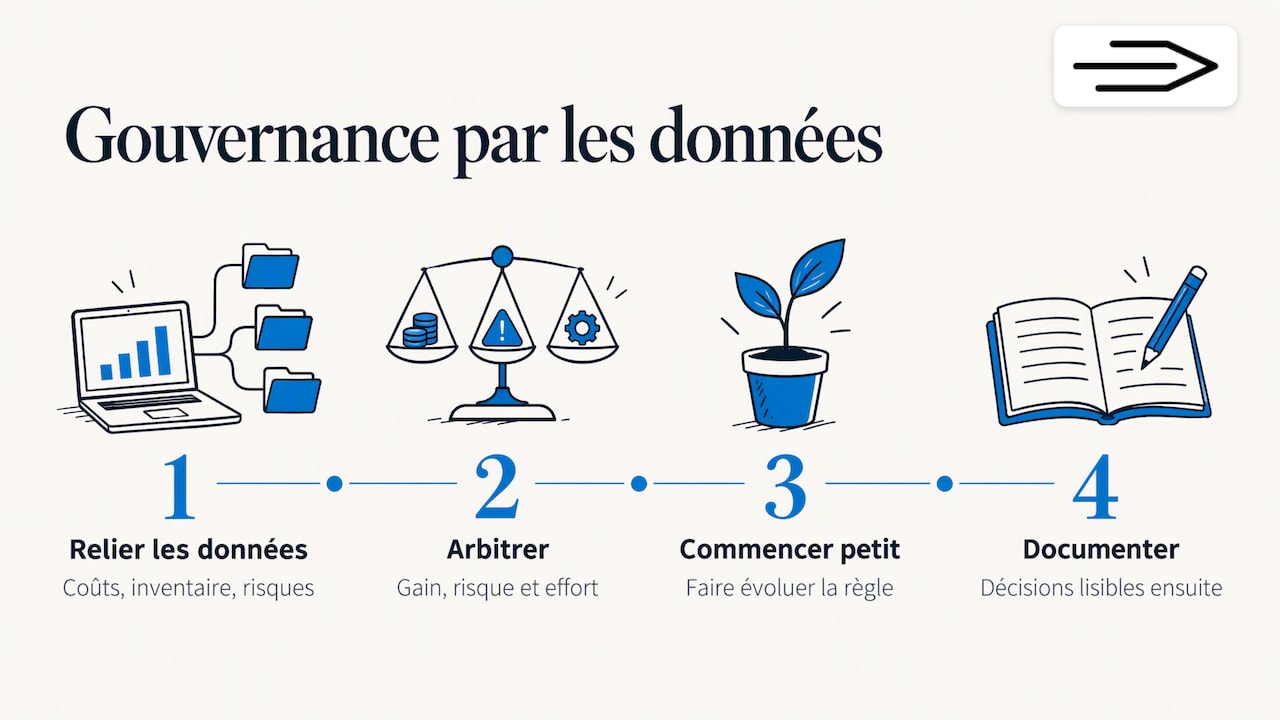
Nous voyons le même schéma chez les DSI : la gouvernance échoue rarement faute de politiques, elle échoue faute de données reliées. Les coûts sont dans un outil, l’inventaire applicatif dans un autre, les risques dans un tableur. Chaque règle devient alors un débat, et chaque arbitrage est difficile à défendre devant la direction.
Notre conviction : une règle de gouvernance doit être justifiée par des données techniques, financières et opérationnelles consolidées, avec un arbitrage explicite entre gain, risque et effort. C’est ce qui permet de la défendre, puis de la faire évoluer. Nous recommandons aussi de commencer petit et de documenter chaque décision, pour qu’elle reste lisible lorsque l’équipe change.
— lakraa
Relier gouvernance, coûts et décisions avec ARBITEVA
Si vos règles cloud reposent sur des données dispersées, la plateforme de décision ARBITEVA centralise les données techniques, financières et opérationnelles pour comparer des scénarios et prioriser les actions. Pour la partie coûts, découvrez notre approche FinOps. Pour cadrer une stratégie IT ou défendre un arbitrage devant votre direction, voyez notre accompagnement DSI et CTO.
FAQ
Quelle est la différence entre gouvernance cloud et FinOps ?
La gouvernance cloud couvre sécurité, conformité, accès et coûts. Le FinOps se concentre sur la maîtrise financière du cloud. Les deux se rejoignent dans les politiques de coûts : étiquetage, budgets, règles d’engagement.
Faut-il automatiser tous les garde-fous dès le départ ?
Non. Mieux vaut un petit socle de règles essentielles, appliquées et mesurées, que beaucoup de règles qui bloquent les équipes. Automatisez d’abord les contrôles sur les risques les plus élevés, puis étendez.
Qui doit porter la gouvernance cloud dans l’entreprise ?
Le DSI ou le CTO en est le sponsor, avec une équipe dédiée qui associe finance, achats et métiers. Cette équipe écrit les politiques et suit leur efficacité par des indicateurs.
Un cadre étranger comme celui du Canada s’applique-t-il en France ?
Non, il ne s’applique qu’aux ministères canadiens. Il sert de modèle de méthode : socle défini à l’avance, échéance de mise en œuvre et reporting.