Audit des coûts IT : méthode en 5 étapes pour un DSI
Comment mener un audit des coûts IT : périmètre, base de référence, coûts de cycle de vie, allocation et arbitrages à présenter à la direction financière.
Audit des coûts IT : méthode en 5 étapes pour un DSI
Un audit des coûts IT sert à répondre à une question simple : que dépense la DSI, pour quels services, et avec quelle valeur pour le métier ? Il relie des données de consommation, des données financières et des données opérationnelles qui vivent d’habitude dans trois outils différents. Il se termine par des arbitrages chiffrés, pas par un rapport de plus.
Cet article détaille une méthode en cinq étapes, les pièges les plus fréquents et un exemple fictif pour la rendre concrète.
ArbitevaReliez coûts IT et décisions stratégiquesArbiteva relie les données techniques, financières et opérationnelles pour aider les DSI à analyser les coûts et prioriser leurs actions.Découvrir Arbiteva
Key takeaways
Commencez par une base de référence consolidée, même imparfaite : elle vaut mieux qu’un inventaire exhaustif qui n’aboutit jamais.
Auditez le coût sur tout le cycle de vie (acquisition, exploitation, retrait), pas seulement le prix d’achat.
Décidez explicitement quels coûts partagés vous n’allouez pas : viser le centime près érode la confiance des équipes.
Présentez des unités économiques (coût par utilisateur, par transaction) pour défendre vos arbitrages devant la direction.
Un audit utile se termine par un plan d’action priorisé : gains, risques, efforts.
Table des matières
Ce que recouvre un audit des coûts IT
Étape 1 : poser une base de référence
Étape 2 : regarder le cycle de vie complet
Étape 3 : allouer les coûts sans s’épuiser
Étape 4 : détecter les anomalies et les doublons
Étape 5 : transformer les constats en arbitrages
Exemple fictif : un audit sur 90 jours
Notre point de vue
Pour aller plus loin avec ARBITEVA
FAQ
Sources
Ce que recouvre un audit des coûts IT
Le terme prête à confusion. Les premiers résultats de recherche mélangent trois exercices :
l’audit informatique général, qui évalue l’organisation du système d’information ;
l’audit de sécurité, qui vérifie que les contrôles sont réellement en place ;
l’audit des coûts, qui nous occupe ici.
Ces exercices se croisent, mais ils n’ont pas le même livrable. Un audit de sécurité cherche des écarts de contrôle. Les évaluations décrites dans le guide NIST SP 800-53A servent d’ailleurs aussi à prioriser les réponses aux risques et à éclairer les décisions budgétaires. Un audit des coûts cherche des écarts entre ce que l’on paie et ce que l’on utilise ou ce que l’on en retire.
Sur le fond, il s’apparente à la démarche du Technology Business Management : la taxonomie TBM fournit un langage commun pour classer les coûts, les services et la valeur de la technologie, ce qui permet à l’informatique, à la finance et aux métiers de parler des mêmes lignes.
Étape 1 : poser une base de référence
Sans point de départ, aucune économie ne se démontre. IBM recommande de partir d’une base de référence pour repérer les inefficacités et la dette technologique, puis de planifier les TCO en incluant migration, maintenance et coûts indirects comme la formation.
Concrètement, rassemblez :
les dépenses des douze derniers mois, par fournisseur (grand livre, factures cloud, contrats de licences) ;
la liste des applications et des services, avec un responsable nommé pour chacun ;
les contrats avec leurs dates d’échéance et leurs conditions de sortie.
Ne cherchez pas l’exhaustivité d’emblée. Le briefing du comité ISO sur la gestion d’actifs souligne que l’alignement n’est coûteux que lorsque le leadership et le travail d’équipe manquent au départ. Un inventaire structuré est souvent plus restreint que le registre comptable, et son suivi devient ensuite une activité courante à faible coût marginal.
Étape 2 : regarder le cycle de vie complet
C’est l’erreur la plus répandue. Un audit qui ne compte que l’acquisition sous-estime le besoin de fonds d’exploitation, et les budgets suivants deviennent intenables.
Un rapport du GAO sur les estimations de coûts du département américain du logement (GAO-17-281) illustre le problème : les estimations examinées étaient jugées non fiables. Le GAO y applique quatre critères qu’on peut reprendre tels quels : une estimation exhaustive (cycle de vie complet), bien documentée, précise et crédible.
Pour chaque application ou service, séparez donc :
Poste | Questions à poser |
|---|---|
Acquisition | Licence, migration, intégration, formation |
Exploitation | Hébergement, support, maintenance, renouvellements |
Retrait | Réversibilité, migration des données, double run |
Ce cadre est aussi utile pour comparer les options d’hébergement. Notre article sur l’arbitrage on-premise ou cloud workload par workload s’appuie sur cette logique.
Étape 3 : allouer les coûts sans s’épuiser
Une fois les dépenses consolidées, il faut les rattacher à ceux qui les génèrent. Le cadre FinOps sur l’allocation part du principe que chacun prend la responsabilité de son usage technologique, ce qui suppose de répartir les coûts vers les responsables de chaque composant, en direct ou sous forme de coût partagé.
Trois modes existent :
le showback, qui rend les coûts visibles sans les facturer ;
le chargeback, qui les refacture aux unités ; IBM présente le showback comme un compromis entre refacturation et simple répartition ;
le budget centralisé pour les coûts partagés trop complexes à ventiler.
Le troisième est sous-estimé. La pratique FinOps connue sous le nom d’« informed ignore » consiste à décider explicitement de ne pas allouer certains coûts, plutôt que de gaspiller du temps à tout répartir, au risque de miner la confiance des équipes. Montrer des tendances fiables aux décideurs compte plus que la précision absolue.
Attention au ton. Si une équipe ne comprend pas pourquoi elle paie, elle contourne le SI officiel. Le showback doit être pédagogique avant d’être punitif.
Étape 4 : détecter les anomalies et les doublons
C’est ici que l’audit livre ses premières économies visibles : ressources oubliées, licences inutilisées, abonnements SaaS en double. Sur ce dernier point, voyez notre guide sur le SaaS sprawl. Côté logiciels, le comité ISO/IEC note qu’un manque d’information complète sur les actifs logiciels peut conduire à dépenser bien plus que nécessaire.
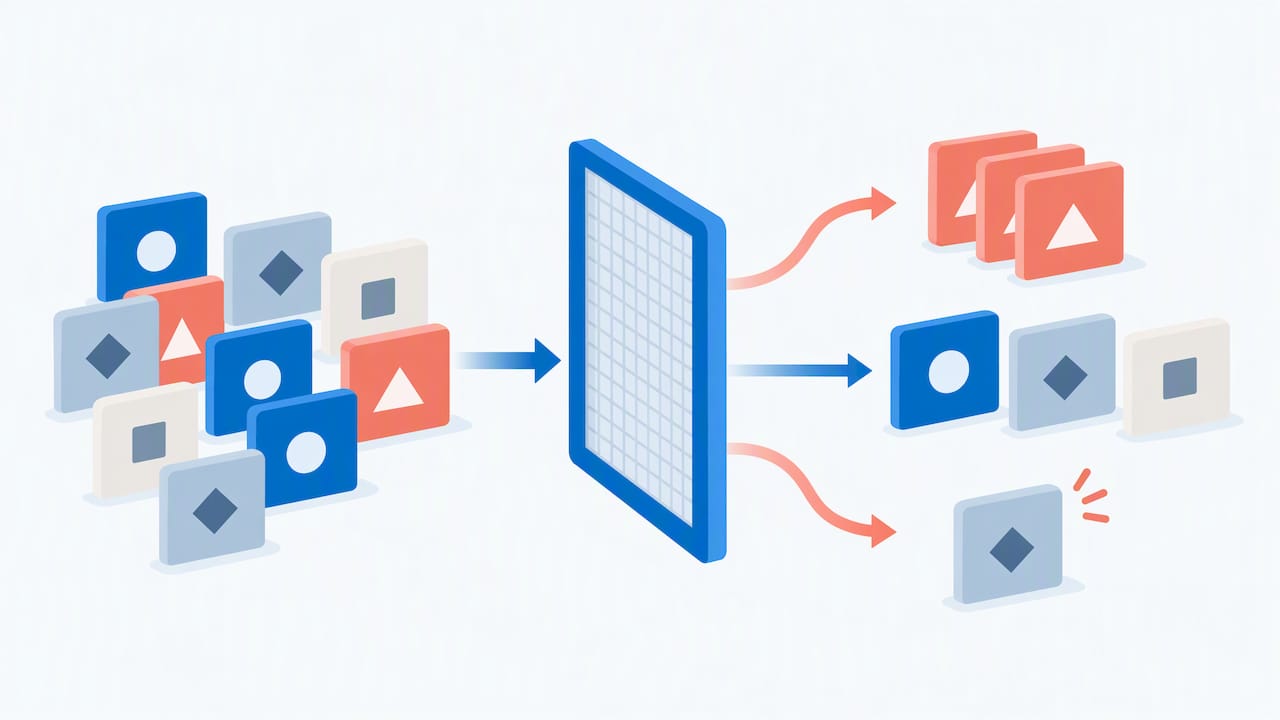
Pour le cloud, évitez les alertes à seuil fixe. Selon le cadre FinOps sur la gestion des anomalies, la détection gagne à être contextuelle et liée à l’allocation (tags, projets, services), afin de ne pas signaler un pic prévu, comme le lancement d’un nouvel environnement. Documentez aussi chaque résolution : elle permet d’affiner les seuils suivants.
Étape 5 : transformer les constats en arbitrages
Un audit qui s’arrête à la liste des constats n’est pas lu. Chaque piste doit être décrite avec le même gabarit : gain attendu, risque, effort, délai, responsable.
Pour justifier un arbitrage devant un comité de direction, l’unité économique est l’outil le plus parlant. La définition du groupe de travail FinOps sur les unit economics rattache la performance du cloud à celle de l’entreprise sur son marché. Un coût par utilisateur actif ou par transaction se discute avec un directeur financier, là où un total mensuel se discute mal.
Exemple fictif : un audit sur 90 jours
Cet exemple est inventé, à seule fin d’illustration. Aucun chiffre n’est tiré d’un cas réel.
Une ETI imaginaire de 800 salariés a une DSI dont le budget progresse chaque année sans que personne ne sache l’expliquer. La DSI procède ainsi :
Mois 1 : consolidation des factures, contrats et applications dans une base unique ; nomination d’un responsable par application.
Mois 2 : calcul du coût de cycle de vie des dix applications les plus coûteuses ; décision de budgéter centralement le réseau et la sécurité plutôt que de les répartir.
Mois 3 : trois pistes présentées au comité de direction (rationalisation de licences, réversibilité d’un contrat d’hébergement, nettoyage d’environnements cloud), chacune avec gain, risque et effort.
La valeur de l’exercice tient à la décision prise, pas au volume de données collectées.
Notre point de vue
Nous voyons le même schéma dans beaucoup de DSI : les données existent, mais elles sont dispersées entre la finance, l’exploitation et les équipes techniques. Le travail manuel de rapprochement produit des incohérences, et ces incohérences ruinent la crédibilité des recommandations devant la direction.
Notre conviction est qu’un audit des coûts ne doit pas être un projet ponctuel. Mieux vaut un cadre qui relie les données en continu, qui contextualise chaque recommandation et qui rend les arbitrages défendables : pourquoi ce choix, pour quel gain, avec quel risque, et pourquoi pas l’alternative.
Nous conseillons aussi de commencer petit. Une vision consolidée à 80 % que la direction financière accepte vaut mieux qu’une base parfaite livrée dans un an.
— lakraa
Pour aller plus loin avec ARBITEVA
Si vous devez défendre un arbitrage ou structurer vos priorités, notre plateforme de décision pour DSI centralise vos données techniques, financières et opérationnelles. Notre module FinOps traite l’optimisation des coûts IT et cloud, et notre accompagnement DSI et CTO vous aide à préparer diagnostics, business cases et feuille de route.
FAQ
Combien de temps dure un audit des coûts IT ?
Cela dépend du périmètre et de la qualité des données disponibles. Limiter le premier passage aux postes les plus lourds donne des résultats plus vite qu’un audit exhaustif. Prévoyez ensuite un suivi régulier plutôt qu’un nouvel audit complet.
Qui doit piloter l’audit : la DSI ou la finance ?
Les deux. La DSI connaît les services et les usages, la finance maîtrise les écritures et les budgets. Le cadre TBM existe justement pour que informatique, finance et métiers partagent un même langage de coûts.
Quelle différence avec un audit de sécurité ou un audit organisationnel ?
L’audit de sécurité vérifie que les contrôles sont effectivement mis en œuvre. L’audit organisationnel évalue le fonctionnement de la fonction informatique. L’audit des coûts, lui, relie dépenses, usages et valeur, même si les trois se nourrissent mutuellement.
Faut-il refacturer les coûts aux métiers dès le départ ?
Pas forcément. Le showback, qui rend les coûts visibles sans les facturer, est un bon premier palier. Il laisse aux équipes le temps de comprendre leurs coûts avant que la refacturation n’entre en jeu.
Sources
IBM : 6 stratégies pour une gestion efficace des coûts informatiques
GAO-17-281 : HUD Needs to Address Significant Weaknesses in Its Cost Estimating Practices
NIST : Assessing Security and Privacy Controls in Information Systems and Organizations
ISO/IEC JTC1 SC7 : IT Asset Management Standards (ISO/IEC 19770)